Governança de agentes de IA no food service: acessos, logs e responsabilidades
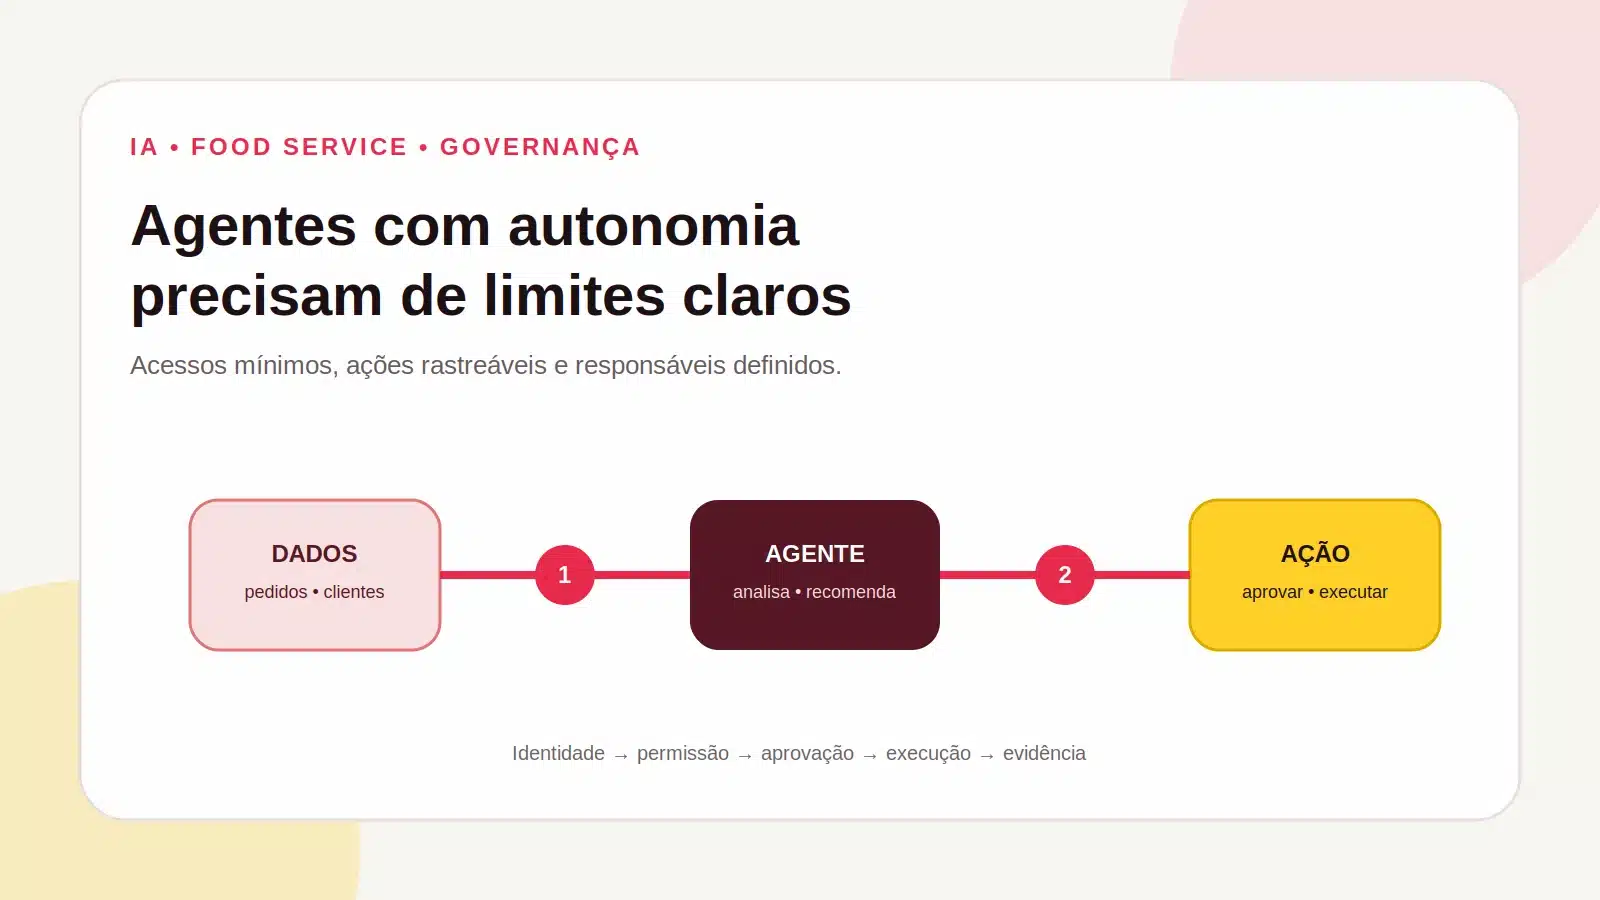
Governar um agente de IA não é impedir que ele trabalhe. É definir, antes da execução, quais dados ele pode consultar, quais ações pode realizar, quem aprova decisões de maior impacto e qual evidência ficará para auditoria.
Em uma rede de restaurantes, essa disciplina precisa considerar marca, unidades, parceiros, canais e sistemas distintos. Um agente pode resumir indicadores, recomendar uma campanha ou acionar uma ferramenta. Quanto mais perto ele chega de alterar dados, publicar conteúdo, enviar mensagens ou movimentar orçamento, mais forte precisa ser o controle.
Governança começa pela ação, não pelo modelo
O modelo de linguagem é apenas uma parte do sistema. O risco real aparece quando o agente recebe ferramentas, credenciais, memória e autonomia para atuar. Se você ainda está separando os conceitos, veja a diferença entre agente de IA, chatbot e automação. A primeira pergunta não deve ser “qual IA usar?”, mas “qual decisão ou tarefa queremos delegar e qual é o impacto de um erro?”.
O AI Risk Management Framework do NIST organiza a gestão de risco em governar, mapear, medir e gerenciar. Para agentes, isso se traduz em um ciclo operacional: escopo, acesso, teste, aprovação, execução, registro e revisão.
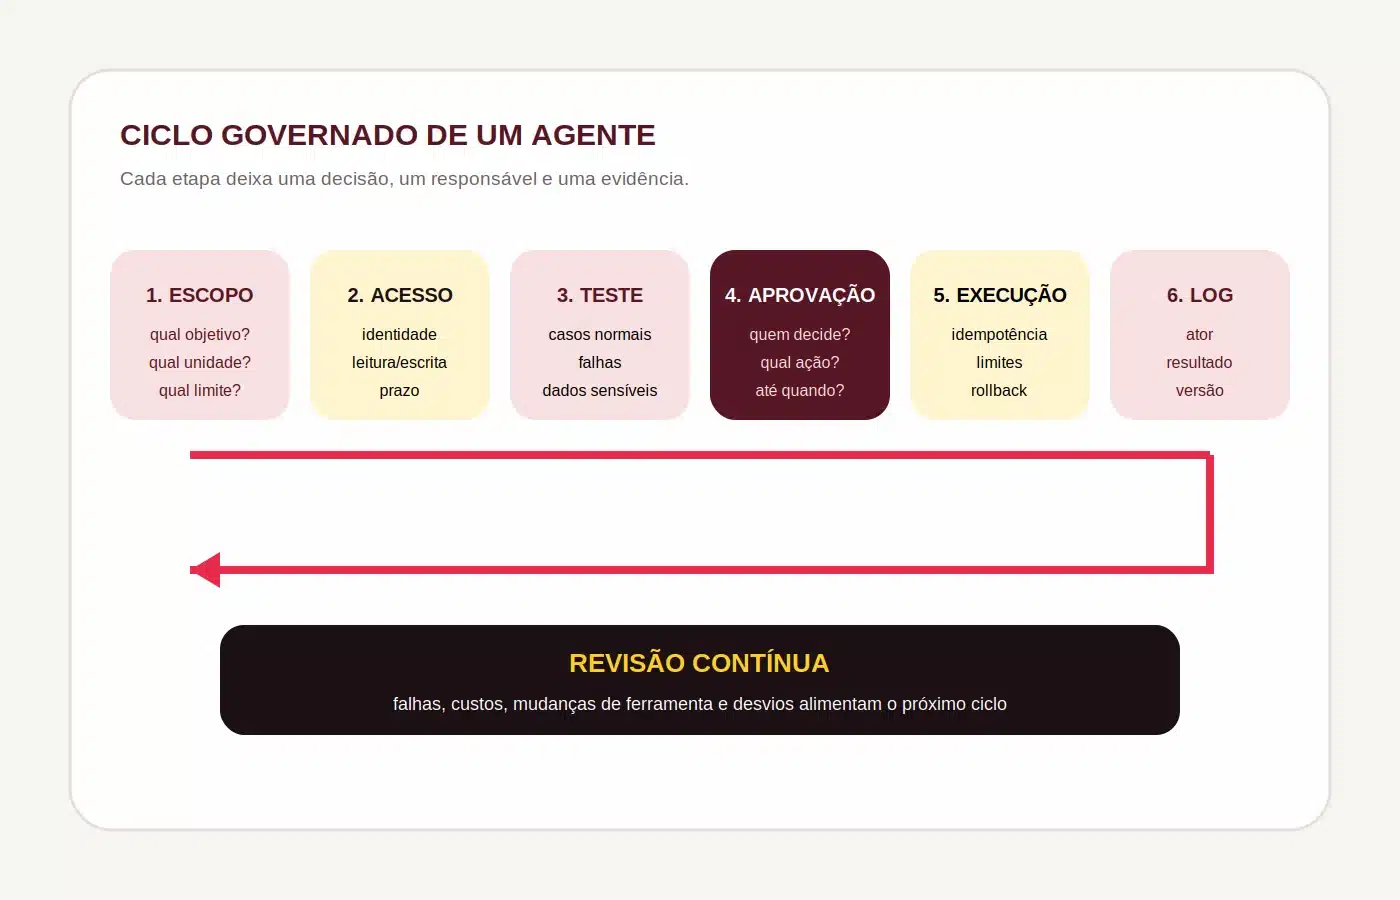
Antes do piloto, descreva o caso de uso em uma frase operacional. Exemplo: “toda segunda-feira, comparar vendas e recorrência por unidade e sugerir três hipóteses para desvios, sem alterar campanhas”. Essa formulação já traz frequência, recorte, saída e limite.
Separe leitura, recomendação e execução
Autonomia não é um botão de ligar ou desligar. Ela pode ser dividida em níveis. Essa divisão permite começar com risco menor e avançar apenas quando o agente mostra consistência e os controles funcionam.
| Nível | O agente faz | Controle mínimo |
|---|---|---|
| Leitura | Consulta indicadores, documentos e históricos. | Escopo de dados, identidade, logs de consulta e proteção de PII. |
| Recomendação | Produz diagnóstico, priorização ou rascunho. | Fonte citada, revisão humana e critérios de qualidade. |
| Preparação | Monta uma ação pronta para aprovação. | Preview, parâmetros visíveis, validade e owner. |
| Execução | Altera sistema, envia, publica ou agenda. | Autorização exata, limite, idempotência, rollback e alerta. |
Para uma primeira implantação, leitura e recomendação costumam ser pontos de partida mais seguros. Publicação, mudança de orçamento, exclusão e ações externas devem exigir autorização específica. A OWASP recomenda menor privilégio, aprovação humana para ações de alto impacto e validação fora do contexto do próprio agente.
Como desenhar acessos em redes e franquias
Em redes, o acesso deve respeitar três dimensões: sistema, unidade e operação. Um agente de análise corporativa pode precisar ler dados consolidados, mas não necessariamente editar configurações locais. Um agente da unidade pode consultar apenas sua loja. Já uma automação que responde avaliações pode precisar de escrita em um canal específico, sem acesso a financeiro ou base completa de clientes. Um desenho prático dessa separação aparece no guia sobre como conectar uma IA aos dados do restaurante sem abrir acesso demais.
Use uma matriz de acesso
Para cada ferramenta ou conexão, registre: identidade técnica, owner, finalidade, unidades permitidas, dados acessados, operações autorizadas, prazo, forma de revogação e requisito de aprovação. Evite credenciais compartilhadas entre pessoas, áreas e agentes.
Na Repediu, conexões e credenciais de automações pertencem à loja. Quando um fluxo é levado para outra unidade, os vínculos locais precisam ser configurados novamente. Essa separação ajuda a impedir que a credencial de uma loja seja usada silenciosamente em outra. Veja como funcionam as credenciais e conexões por unidade.
- Identidade: o agente deve ser distinguível de uma pessoa e de outros agentes.
- Menor privilégio: conceda apenas os recursos e operações necessários ao caso de uso.
- Tempo: acessos temporários expiram; acessos permanentes entram em revisão periódica.
- Revogação: a equipe precisa saber como interromper o agente sem derrubar todo o processo.
- Segredos: tokens e senhas ficam em cofre; nunca em prompt, planilha, memória ou log legível.
Logs úteis respondem perguntas de negócio e segurança
Registrar tudo sem critério gera custo e pode aumentar a exposição de dados. O log precisa ser estruturado para reconstruir a ação sem armazenar conteúdo sensível além do necessário.
Em cada execução relevante, registre: identidade do agente e do solicitante; versão do agente, política e ferramentas; objetivo; fontes consultadas; ferramenta acionada; recurso e unidade; parâmetros normalizados; resultado; duração; custo; aprovação associada; erro e tentativa de recuperação.
Para ações de maior impacto, o registro também deve mostrar quem aprovou, qual versão foi aprovada, validade da autorização e se a execução foi repetida. Aprovar “a campanha” não deve autorizar outro público, verba ou canal.
O que não colocar no log
- senha, token, chave de API ou segredo de webhook;
- conteúdo integral de bases de clientes quando bastam identificadores técnicos protegidos;
- dados pessoais sem finalidade de auditoria definida;
- raciocínio interno irrestrito do modelo;
- payload completo quando um resumo, hash ou referência segura resolve.
Na operação de automações da Repediu, a tela de execuções e replay registra o caminho percorrido, status, situação, entradas, saídas e versão do fluxo. Isso facilita separar uma espera programada, uma saída por regra e uma falha real.
A aprovação precisa estar ligada à ação exata
Um “pode seguir” solto em uma conversa é um controle fraco. A aprovação deve incluir ator, ferramenta, recurso, parâmetros, horário, expiração e uso único quando a ação for irreversível ou externa.
Também vale separar quem recomenda de quem executa. O agente pode montar a sugestão; uma camada de política confirma escopo e permissão; o owner humano aprova quando necessário; o executor realiza a ação; o log prova o resultado. Se o controle de autorização ou auditoria falhar, a ação deve parar.
Testes não substituem esse gate, mas reduzem surpresa. A Repediu permite testar o caminho de um fluxo antes da publicação, simulando mensagens e várias ações externas; quando alguém decide executar um passo de verdade, a interface mostra os parâmetros e pede confirmação.
Responsabilidade: ninguém terceiriza o processo para a IA
Todo agente em produção precisa de pelo menos quatro papéis: owner de negócio, owner técnico, responsável por dados e responsável pela resposta a incidentes. Em uma operação menor, a mesma pessoa pode acumular funções, mas os nomes e as decisões continuam explícitos.
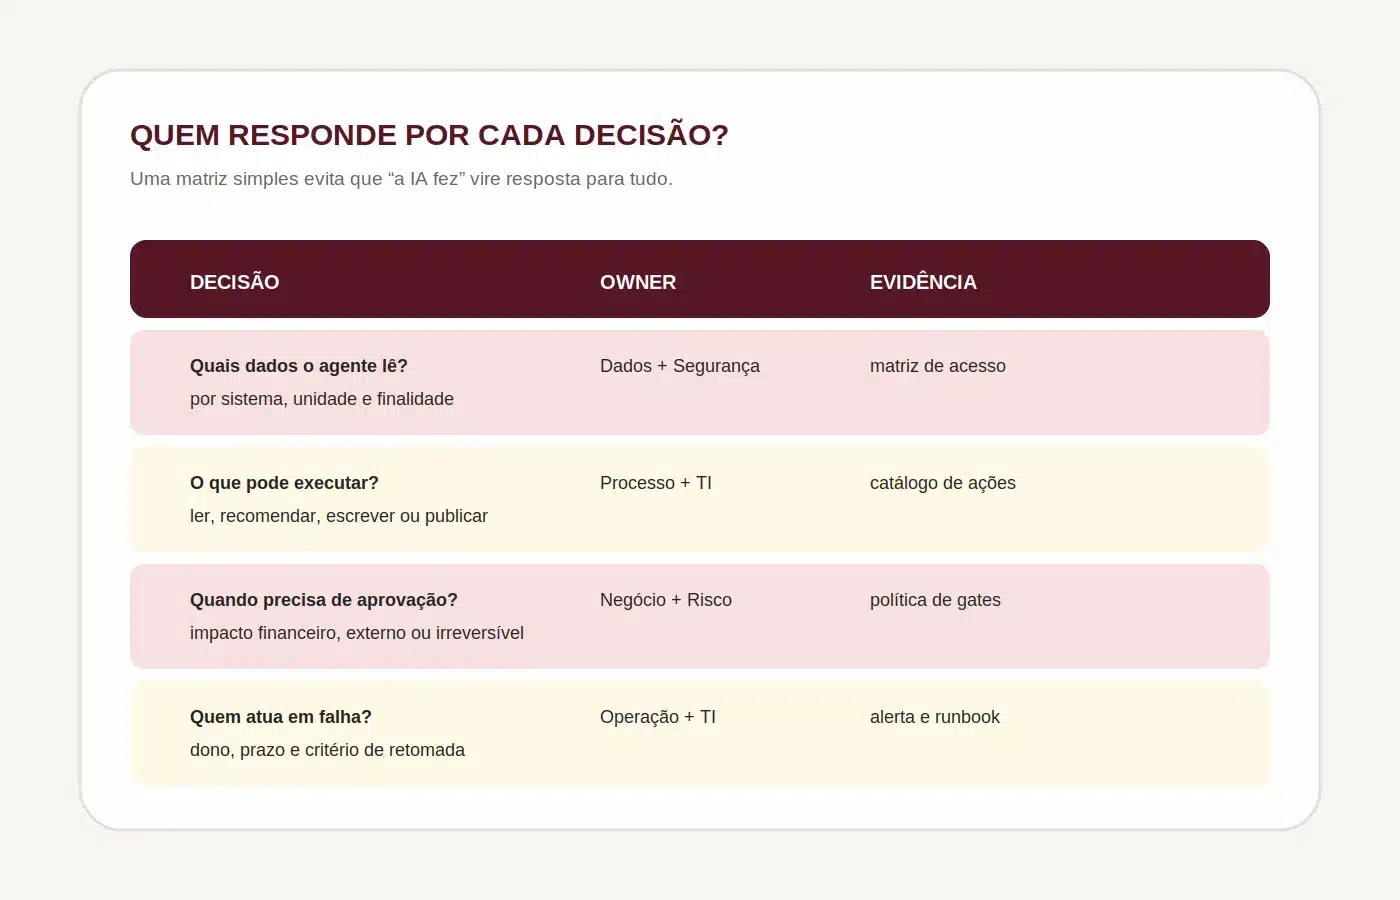
| Papel | Decisão principal | Evidência esperada |
|---|---|---|
| Negócio | Objetivo, impacto aceitável e critério de sucesso. | Brief e indicador. |
| Técnico | Ferramentas, limites, disponibilidade e rollback. | Arquitetura e runbook. |
| Dados | Fonte, qualidade, acesso, retenção e privacidade. | Catálogo e matriz de acesso. |
| Operação | Resposta a falha, alerta e retomada. | Owner, prazo e histórico. |
Checklist para colocar um agente em produção
- Descreva o caso de uso, a decisão apoiada e o que fica fora do escopo.
- Classifique cada ação como leitura, recomendação, preparação ou execução.
- Mapeie sistemas, unidades, dados sensíveis e credenciais envolvidos.
- Crie identidade própria e conceda o menor acesso possível.
- Defina quais ações exigem aprovação e vincule a autorização aos parâmetros.
- Teste casos normais, entradas maliciosas, falhas, repetição e indisponibilidade.
- Implemente logs estruturados, alertas e limites de custo e tentativas.
- Documente rollback, interrupção e responsável pela resposta.
- Comece com poucas unidades ou um processo controlado.
- Revise resultados, falhas e acessos antes de ampliar autonomia.
A governança fica mais simples quando nasce junto com o piloto. Tentar adicioná-la depois que vários agentes já compartilham contas, credenciais e processos costuma ser mais caro e arriscado.
O melhor agente não é o mais autônomo
O melhor desenho é aquele que entrega valor com o menor risco necessário. Em alguns casos, isso significa um agente que apenas organiza evidências. Em outros, significa execução automática dentro de limites estreitos, com monitoramento e possibilidade de interrupção.
Para redes, franquias e operações com muitos sistemas, a vantagem não está em “soltar a IA”. Está em criar uma arquitetura na qual cada ação tem contexto, limite, owner e prova.
Converse com a Repediu para estruturar um primeiro escopo conectado à realidade das suas unidades.