Inteligência artificial • Dados • Segurança
Como conectar uma IA aos dados do restaurante sem abrir acesso demais
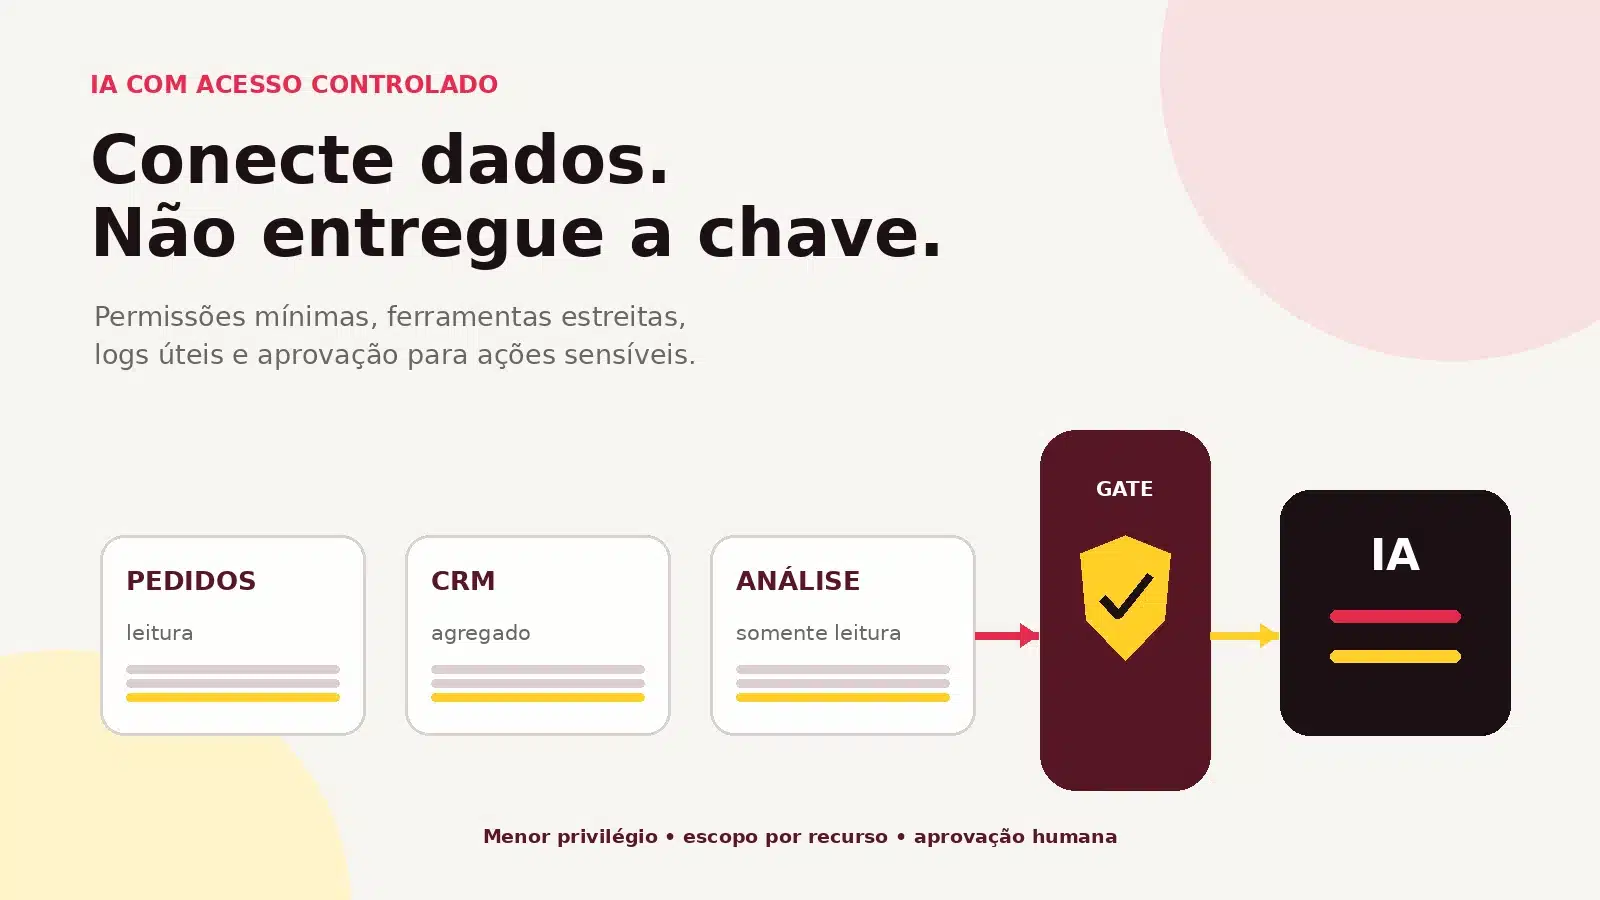
Uma IA pode consultar pedidos, CRM, cardápio e indicadores sem receber a “chave mestra” da operação. O caminho seguro é trocar acesso amplo por ferramentas específicas, permissões mínimas, autorização validada em cada chamada e aprovação humana para ações sensíveis.
Neste guia, você vai transformar esse princípio em arquitetura e checklist. O objetivo não é prometer risco zero. É reduzir o raio de impacto, deixar cada decisão auditável e permitir que o acesso cresça somente depois de passar por testes.
O erro é tratar integração como acesso total
Quando uma equipe diz que quer “ligar a IA ao banco”, a frase esconde várias decisões. Ela precisa ler dados brutos ou uma visão agregada? Consultar todas as unidades ou apenas aquela que o usuário gerencia? Pode criar campanhas, alterar cadastros ou só responder perguntas? Por quanto tempo a credencial continua válida?
Se essas respostas não aparecem na arquitetura, o padrão costuma virar uma credencial genérica com permissão ampla. Isso aumenta o impacto de erro, abuso ou prompt injection. A alternativa é o princípio do menor privilégio: pessoas e processos recebem somente os acessos necessários para a tarefa. O controle AC-6 do NIST SP 800-53 formaliza esse princípio.
No restaurante, uma análise de vendas diárias pode funcionar sobre uma visão somente leitura, limitada às unidades autorizadas e sem nome, telefone ou endereço de clientes. Não há motivo para conceder alteração de pedidos ou acesso a pagamentos se a pergunta é apenas “como a receita evoluiu nesta semana?”.
A arquitetura segura tem uma camada de controle
A IA pode interpretar a pergunta e escolher uma ferramenta. Ela não deveria decidir sozinha se tem permissão. A autorização precisa ser revalidada pela camada que executa a chamada e pelo sistema de origem.
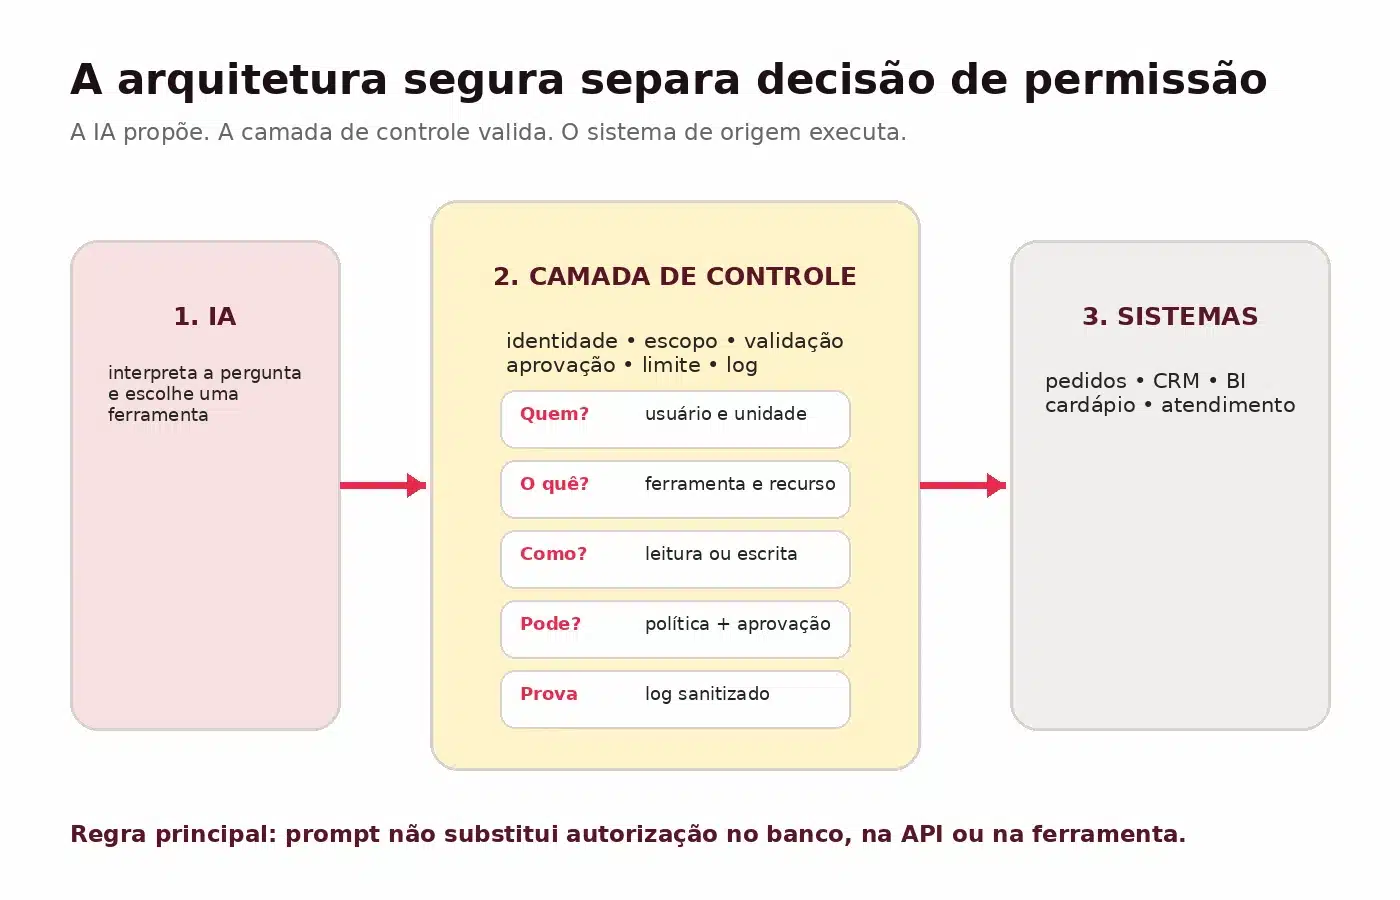
Essa camada responde a cinco perguntas:
- Quem? Qual usuário, agente, serviço, unidade e ambiente originaram o pedido?
- O quê? Qual ferramenta e qual recurso serão acessados?
- Como? A operação lê, cria, altera, envia ou exclui?
- Pode? A política autoriza automaticamente ou exige aprovação?
- Como provar? Qual registro sanitizado permitirá reconstruir a decisão?
O Model Context Protocol (MCP) padroniza como aplicações de IA descobrem e chamam ferramentas. A especificação orienta servidores a validar entradas, aplicar controles de acesso, limitar chamadas e sanitizar saídas; também recomenda manter uma pessoa capaz de negar invocações sensíveis. Para entender a base do protocolo, veja o que é MCP e por que ele importa para restaurantes.
Troque ferramentas abertas por operações estreitas
Uma ferramenta genérica como “executar qualquer SQL” oferece ao modelo um espaço de ação grande demais. É mais seguro publicar operações pequenas, com esquema e finalidade claros:
| Evite | Prefira | Controle aplicado |
|---|---|---|
| Consultar qualquer tabela | Consultar vendas diárias por unidade autorizada | Visão preparada, leitura e filtro de unidade |
| Buscar qualquer URL | Consultar uma API em allowlist | Domínio, rota e parâmetros validados |
| Editar qualquer pedido | Solicitar correção de um campo permitido | Prévia, aprovação e idempotência |
| Enviar mensagem livre | Criar rascunho em template aprovado | Canal, público e conteúdo sujeitos a gate |
Quanto mais específica for a ferramenta, mais fácil fica testar, monitorar e interromper. A OWASP recomenda separar leitura de escrita, restringir recursos e evitar interfaces abertas como shell, SQL irrestrito e acesso livre à internet.
Credenciais não devem virar contexto da IA
Senha, token e chave de API pertencem a um cofre ou serviço de segredos. O modelo não precisa “ver” a credencial para usar uma ferramenta. O executor recupera o segredo no momento da chamada e nunca o devolve na resposta.
Use uma identidade de serviço dedicada por integração ou ambiente. Defina escopo, validade, rotação e revogação. Em integrações MCP remotas, a documentação de segurança alerta para validar se o token foi emitido para o servidor correto, evitar token em URL e não repassar ao sistema seguinte o mesmo token recebido do cliente.
O escopo acompanha a pessoa e a unidade
Se um gerente só pode consultar uma unidade no sistema original, a IA não deve ampliar esse alcance. O executor preserva o contexto do usuário e aplica o mesmo limite na API, na visão de dados ou na ferramenta. Uma identidade genérica e privilegiada para todos destrói essa separação.
Reduza os dados antes de entregá-los ao modelo
Nome, telefone, endereço, observação de pedido, documento e dado de pagamento não entram no contexto por conveniência. Primeiro declare a finalidade; depois selecione apenas os campos necessários. Use agregação, mascaramento ou pseudonimização quando a análise não precisa identificar uma pessoa.
Esse cuidado também reduz a exposição acidental em históricos, observabilidade e respostas. A OWASP trata PII, credenciais e informações comerciais confidenciais como dados sensíveis e recomenda sanitização, limitação de fontes e controles de acesso.
Dados consultados também podem carregar instruções maliciosas
Prompt injection indireto acontece quando uma instrução escondida em conteúdo externo tenta mudar o comportamento da IA. No food service, a origem pode ser texto livre de avaliação, observação de pedido, anexo de fornecedor, e-mail ou cadastro importado.
Filtrar palavras não resolve a fronteira de segurança: o texto pode ser reformulado, codificado ou escrito em outro idioma. Trate esse conteúdo como dado não confiável. A ferramenta continua validando permissão, recurso e parâmetros, mesmo que o modelo peça outra coisa. A orientação da OWASP sobre prompt injection reforça controles fora do modelo e separação entre instruções e conteúdo.
Aprovação humana precisa estar ligada à ação exata
Uma confirmação genérica de “usuário aprovou” é fraca. A autorização deve registrar pessoa, ferramenta, recurso, parâmetros, prazo e resultado esperado. Se qualquer parte mudar, peça nova aprovação.
| Pode ser automático no piloto | Deve pedir confirmação |
|---|---|
| Consultar métrica agregada e somente leitura | Alterar cadastro, regra comercial ou integração |
| Montar diagnóstico com fontes citadas | Enviar mensagem a cliente ou fornecedor |
| Criar rascunho interno | Cancelar, excluir, publicar ou movimentar valor |
Antes da confirmação, mostre uma prévia legível: o que será feito, onde, com quais parâmetros e como desfazer quando houver rollback. Essa divisão também ajuda a escolher entre agente de IA, chatbot e automação.
Log útil permite reconstruir a decisão
Um bom log responde quem pediu, qual ferramenta foi chamada, qual unidade e recurso estavam no escopo, qual política autorizou ou negou, se houve aprovação, qual foi o resultado e qual ID conecta as etapas.
Isso não significa armazenar tudo. Remova tokens, segredos, dados pessoais e conteúdo sensível. Registre parâmetros sanitizados, classificação de risco e identificadores técnicos suficientes para auditoria. O log não pode se tornar uma segunda base desprotegida.
Implante em etapas e amplie com evidência
Comece com dados sintéticos, avance para um piloto somente leitura e restrinja usuários e unidades. Monitore acessos negados, erros, tentativas fora do escopo e necessidade real de novas permissões. Escrita só entra depois que a leitura estiver estável e cada ação sensível tiver gate.
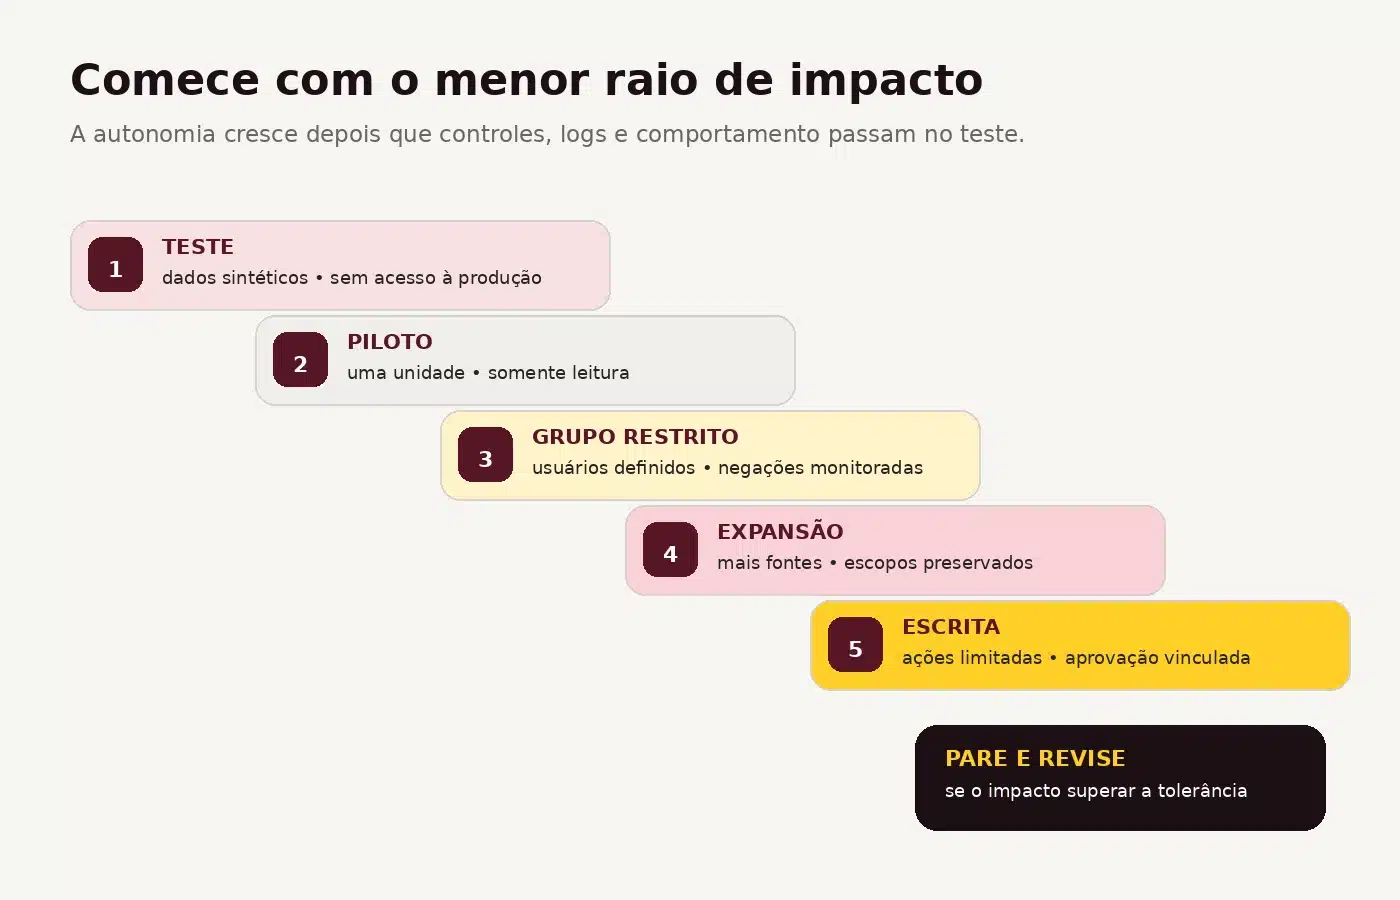
O AI Risk Management Framework do NIST organiza a gestão contínua em governar, mapear, medir e gerenciar. Na prática, se o impacto potencial supera a tolerância da operação, reduza o escopo, transfira o risco ou não automatize aquela ação.
Checklist de segurança antes de conectar a IA
- Existe uma identidade exclusiva para a integração, sem credencial administrativa compartilhada?
- Cada ferramenta possui allowlist de operações, recursos, unidades e parâmetros?
- Consultas usam visões ou contas somente leitura sempre que possível?
- O sistema de origem revalida a autorização em toda chamada?
- Tokens têm destino correto, armazenamento seguro, expiração e revogação?
- Ações sensíveis mostram alvo e parâmetros e exigem aprovação vinculada à ação?
- Logs registram decisão e resultado sem guardar PII, segredo ou token?
- Textos externos são tratados como conteúdo não confiável?
- O contexto recebe somente os campos necessários para a finalidade?
- O rollout começa restrito e passa por teste de abuso antes de ampliar?
Se você marcou “não” ou “não sei”, não precisa abandonar o caso de uso. Reduza o escopo até conseguir responder. A melhor primeira versão costuma ser menos autônoma, mais observável e fácil de interromper.
Revise a conexão antes de ampliar o acesso
Use o checklist acima com TI, dados e operação. Defina owner, fonte, escopo, aprovação, log e critério de rollback para cada ferramenta.
Perguntas frequentes
Um prompt bem escrito substitui permissões técnicas?
Não. O prompt ajuda a orientar o modelo, mas pode falhar ou sofrer interferência de conteúdo externo. A autorização precisa ser aplicada no banco, na API ou na camada de execução.
A IA precisa acessar dados individuais de clientes?
Depende da tarefa. Diagnósticos de receita, recorrência e operação muitas vezes funcionam com dados agregados ou pseudonimizados. Dado individual só entra quando a finalidade exige e o acesso está autorizado.
MCP deixa a integração segura automaticamente?
Não. MCP padroniza a conexão entre aplicações de IA e ferramentas; segurança depende da implementação: autenticação, autorização, validação, consentimento, logs e limites continuam obrigatórios.
Por onde começar no restaurante?
Escolha uma pergunta de baixo risco, uma fonte, uma unidade e um grupo pequeno. Use somente leitura, registre as decisões e defina métricas de qualidade. Depois amplie apenas o que o piloto provar necessário.
Conectar menos é o primeiro passo para conectar melhor
O objetivo de uma integração segura não é impedir a IA de trabalhar. É dar a ela caminhos claros, estreitos e observáveis. Quando identidade, escopo, validação, aprovação e log estão separados do modelo, a operação consegue aprender sem transformar um piloto em acesso irrestrito.
Para mapear oportunidades antes da arquitetura, consulte os 12 casos de uso de IA para restaurantes. A Repediu atua na camada de Food Marketing, CRM/LTV e Food Analytics para transformar dados de clientes e pedidos em recorrência, retenção e decisões mais úteis — com WhatsApp como canal, não como produto inteiro.